
Beim Sicherheitsmanagement steht der Schutzbedarf Kritischer Infrastruktur im Fokus. Unternehmen müssen ihren Grundschutz konsequent umsetzen und auf ein strukturiertes ISMS setzen, das sich an Standards wie ISO 27001 anlehnt. Eine sorgfältige Analyse jedes Risiko verbindet organisatorische, technische und wirtschaftliche Überlegungen. Dabei wird analysiert, welche Risiken den Bestand und die Funktionsfähigkeit Kritischer Infrastruktur bedrohen und wie schwer sich ein Eintritt eines Schadensfalls auf das Unternehmen oder die Gesellschaft auswirken würde. Die Berechnung des Return on Security Investment ermöglicht es zusätzlich, Investitionen in den Schutz Kritischer Infrastruktur gegen den potenziellen Schaden durch Cyberangriffe abzuwägen. Ein Energieversorger könnte beispielsweise Risikoprofile für verschiedene Standorte erstellen und dann differenzieren, in welche Sicherheitstechnologien und Maßnahmen je nach Gefährdungslage und Risiko-Stufe investiert wird, um bei einem Ausfall die Versorgung und das Vertrauen der Öffentlichkeit nicht zu gefährden.
Die Bedrohungssituation zeigt sich in einer Vielzahl von Angriffsmethoden. Angreifer nutzen unterschiedliche Angriffsvektoren, wie etwa die Verbreitung von Malware oder den Einsatz von Ransomware, um Systeme lahmzulegen. Häufig werden dabei Methoden wie Phishing eingesetzt, bei denen Nutzer durch manipulierte E-Mails zum Preisgeben sensibler Daten verleitet werden. Social Engineering nutzt gezielte psychologische Täuschung, um menschliche Schwächen auszunutzen. Besonders die Verbreitung von Spam ist ein zentraler Bestandteil vieler Kampagnen, da über massenhaft versendete unerwünschte Nachrichten oftmals Schadlinks oder manipulierte Dateianhänge eingeschleust werden, die Nutzer in die Irre führen oder direkt Schadsoftware einschleppen. Technische Angriffe wie Spoofing, bei dem Identitäten gefälscht werden, ergänzen das Arsenal und erhöhen die Herausforderung für Verteidiger, zwischen verschiedenen Formen von Täuschung und Schadsoftware zu unterscheiden. Ein mögliches Szenario wäre etwa, dass Mitarbeitende einer Firma Opfer einer Phishing-Kampagne werden, während gleichzeitig raffinierter Spam dazu dient, unbemerkt Zugangsdaten zu erlangen und daraufhin Ransomware über einen unbemerkten Angriffsvektor eingeschleust wird.
Die Erkennung und Priorisierung von Schwachstellen bleibt eine kontinuierliche Aufgabe. Moderne Unternehmen führen regelmäßig eine Inventarisierung ihrer IT-Umgebung mithilfe einer Software Bill of Materials durch, um jederzeit einen Überblick über eingesetzte Komponenten und deren Versionsstände zu behalten. Die Analyse öffentlich zugänglicher Informationsquellen mit OSINT hilft, frühzeitig Hinweise auf Schwachstellen zu erkennen und ein aktuelles Lagebild zu gewinnen. Durch die zusätzliche Auswertung von Threat Intelligence lassen sich spezifische Bedrohungen identifizieren, die für die jeweilige Branche besonders relevant sind. Ein durchdachtes Schwachstellenmanagement sorgt dafür, dass entdeckte Lücken priorisiert und zeitnah geschlossen werden. Denkbar ist ein Beispiel, in dem eine Organisation durch die Auswertung öffentlich zugänglicher Schwachstellenlisten und das Monitoring von OSINT-Newsfeeds erkennt, dass eine gerade entdeckte Schwachstelle in einer eigenen Applikation dringend gepatcht werden muss, bevor ein aktiver Exploit bekannt wird.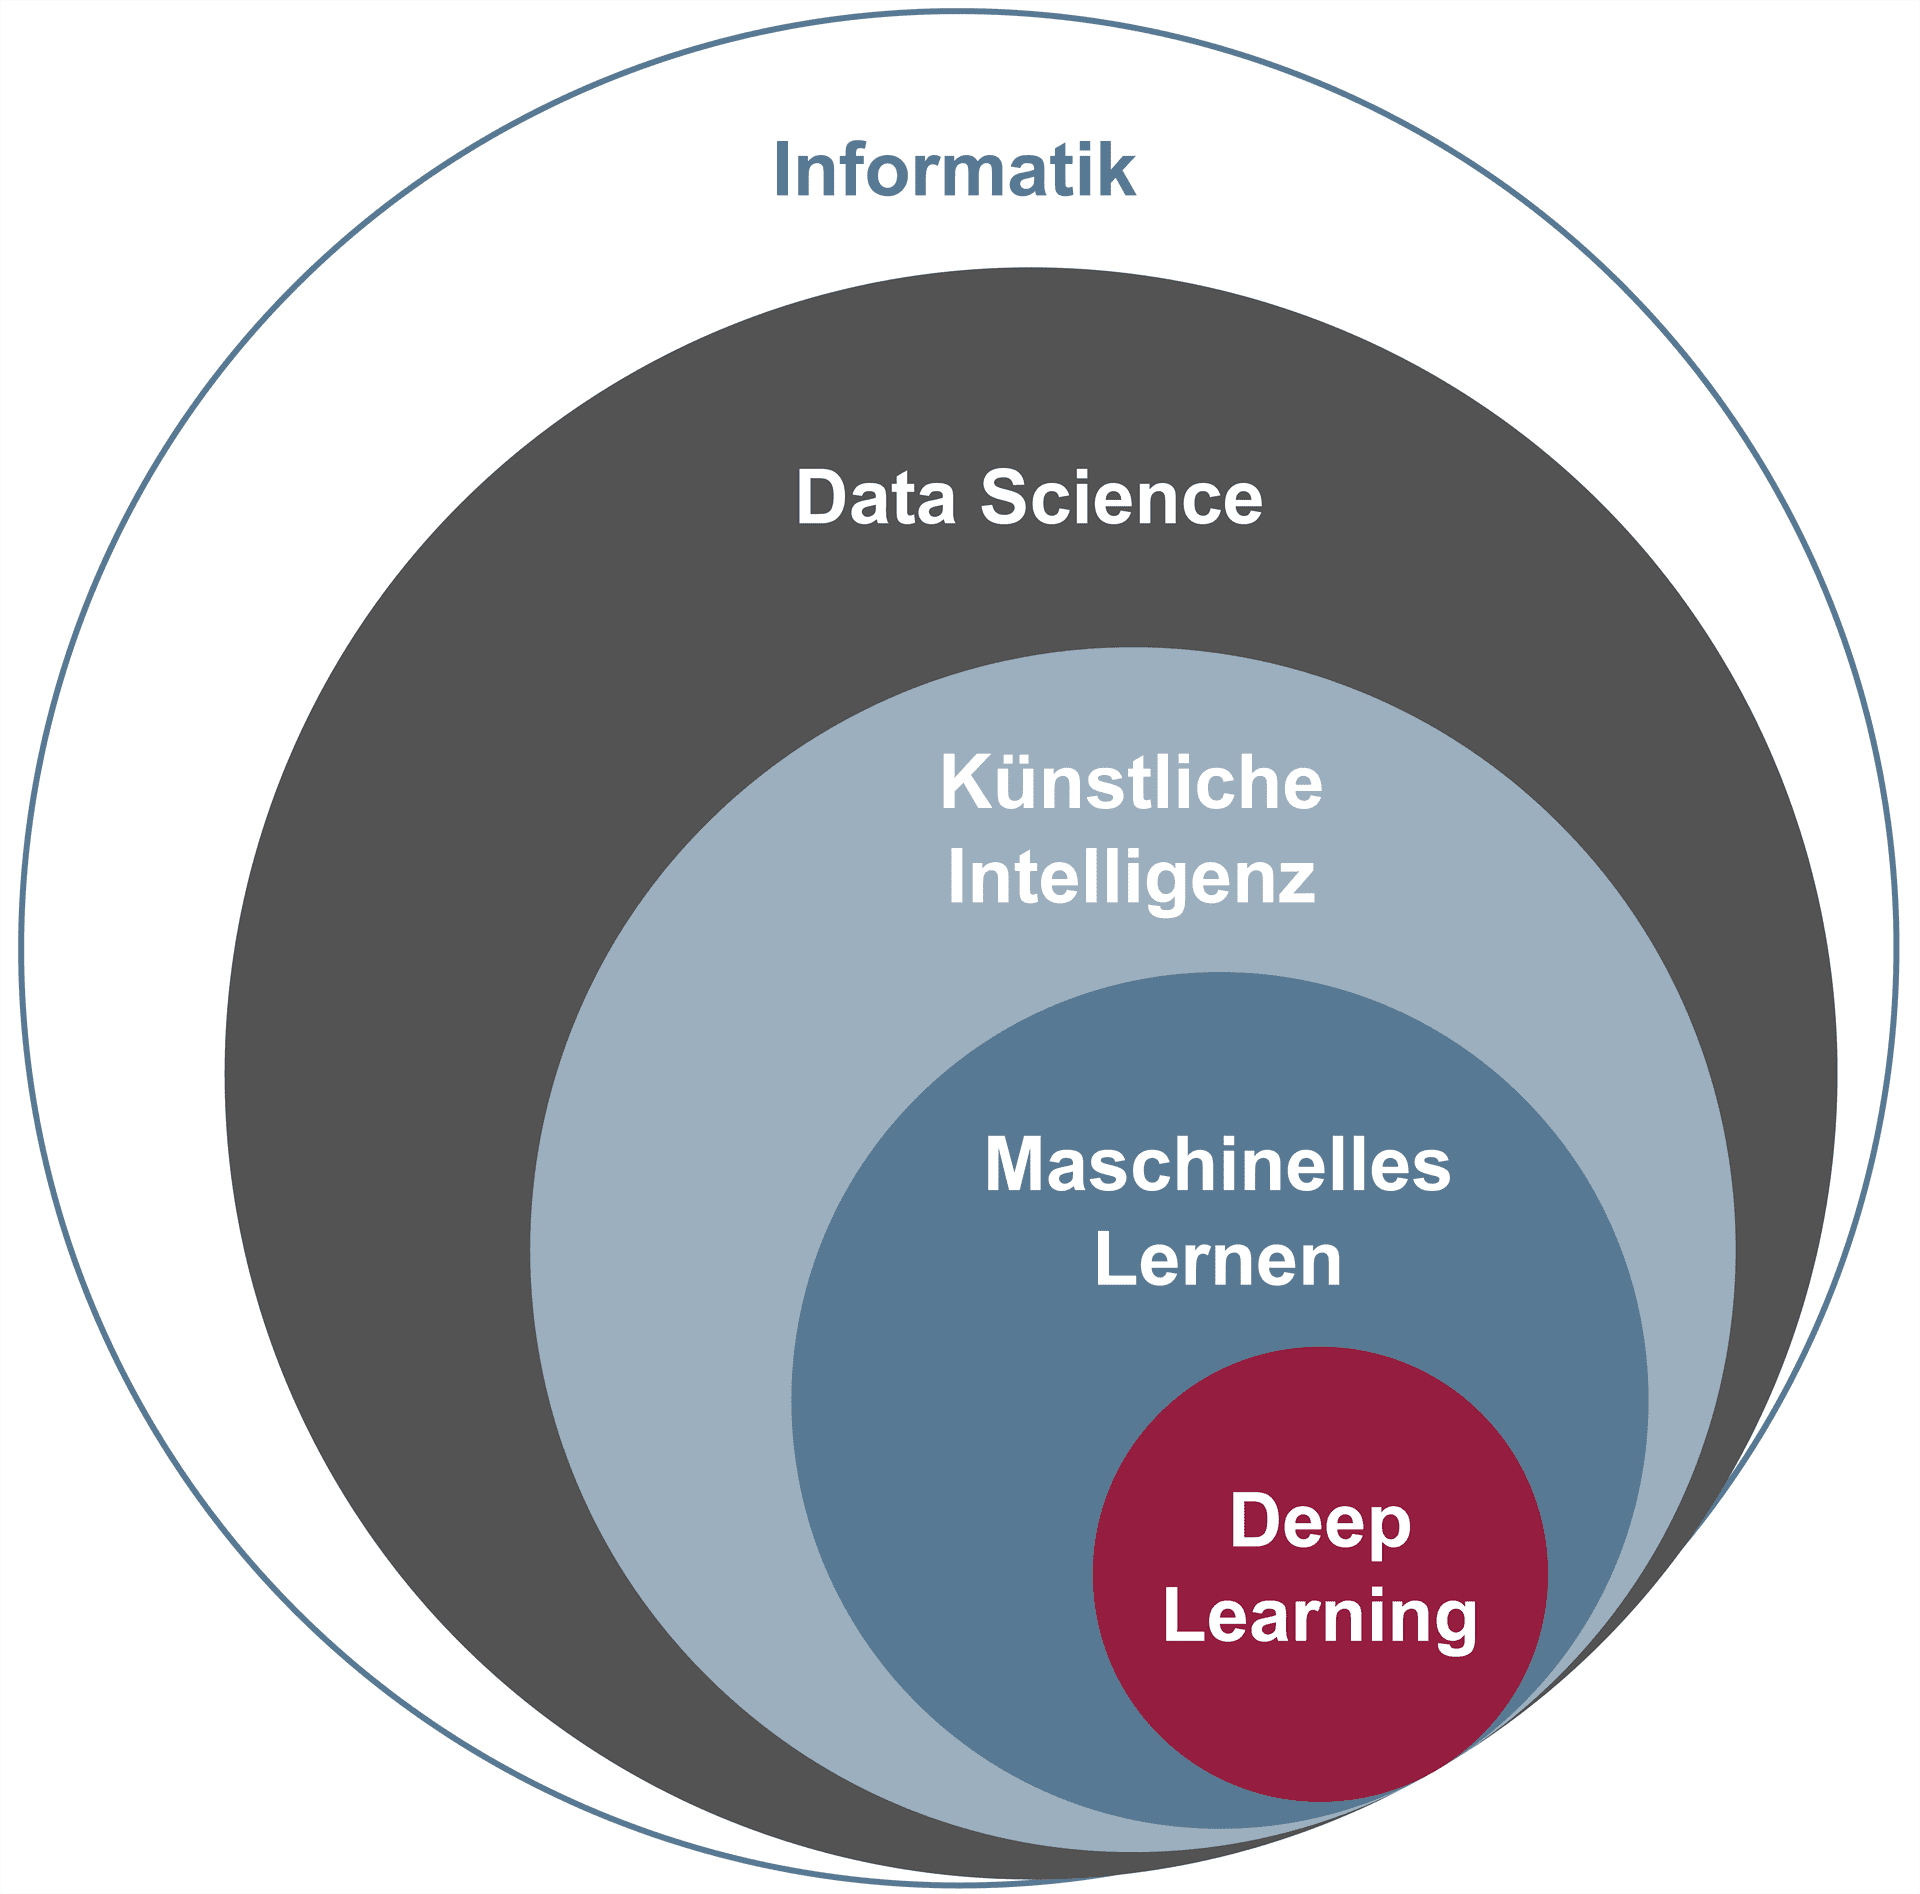
Technische Schutzmaßnahmen wirken auf mehreren Ebenen. Die Authentifikation stellt sicher, dass nur berechtigte Nutzer Zugriff auf geschützte Systeme und Ressourcen erhalten. CAPTCHA dient dazu, automatisierte Zugriffsversuche einzuschränken, während Firewalls den eingehenden und ausgehenden Netzwerkverkehr überwachen und filtern. Für besonders sensible Daten kommen HSMs ins Spiel, die Schlüsselmaterial sicher verwahren und vor unautorisiertem Zugriff schützen. Passwörter sind nach wie vor elementarer Bestandteil der Zugangssicherung, müssen aber durch zusätzliche Mechanismen wie Multi-Faktor-Authentifikation abgesichert werden. Verschlüsselungsverfahren wie RSA und TLS sorgen für die Vertraulichkeit von Kommunikation, wobei TLS die Datenübertragung absichert und RSA zur Schlüsselaushandlung genutzt wird. Die Integrität und Glaubwürdigkeit der Systembasis lassen sich mit TPM absichern, das kryptographische Schlüssel hardwarebasiert verwaltet. Ein umfassendes Zero Trust-Modell betrachtet jedes Gerät, jeden Nutzer und jede Anwendung innerhalb und außerhalb des Netzwerks als potenziell unsicher. In diesem Ansatz werden sämtliche Zugriffe kontinuierlich geprüft und sämtliche Kommunikation verschlüsselt, unabhängig davon, ob sie aus dem eigenen Netz stammt oder nicht. So könnte sich ein Unternehmen für die Einführung von Multi-Faktor-Authentifikation auf Basis von TPM und dem Einsatz einer modernen Firewall entscheiden, um Zero Trust umzusetzen und das Schutzniveau systematisch zu erhöhen.
Wissensvermittlung und gesellschaftliche Bewertung sind ebenso entscheidend wie technische Schutzmechanismen. Die Blockchain ermöglicht etwa fälschungssichere Dokumentation von Informationsflüssen, wirft jedoch auch Fragen der Skalierbarkeit und Einsehbarkeit auf. Die zunehmende Personalisierung digitaler Inhalte fördert Filterblasen, in denen Menschen nur noch mit einseitigen Informationen konfrontiert werden. Künstliche Intelligenz erweitert nicht nur Angriffsmöglichkeiten, sondern verändert auch die Methoden zur Erkennung von Bedrohungen und analysiert riesige Datenmengen schneller als bisherige Systeme. Dem gegenüber stehen Bildungsinitiativen, die fundierte Lehrwerke wie das Lehrbuch Cyber-Sicherheit von Pohlmann zur Orientierung nutzen und aktuelle Entwicklungen verständlich machen, sodass Lernende moderne Abwehrmodelle und Analysestrategien aktiv nachverfolgen können. Gleichzeitig steht die Privatsphäre der Nutzer im Mittelpunkt gesellschaftlicher Debatten, etwa in Bezug auf Datenweitergabe und Transparenz bei KI-gestützten Systemen. Die Diskussion um die Singularität verdeutlicht darüber hinaus die Unsicherheit, wie weitreichend und unausweichlich technische Entwicklungen in Zukunft Einfluss nehmen werden.
Cybersicherheit ist eine komplexe Querschnittsaufgabe, die organisatorische, technische und gesellschaftliche Aspekte miteinander verbindet. Wer den Schutzbedarf richtig einschätzt, Angriffspfade differenziert analysiert, Schwachstellen systematisch behandelt, technische Schutzschichten intelligent kombiniert und gesellschaftliche Implikationen reflektiert, kann robuste Sicherheitsstrategien gestalten und aktiv zu einer zukunftsfähigen, digitalen Gesellschaft beitragen.